NEU IN ELEMENTOR 4.3
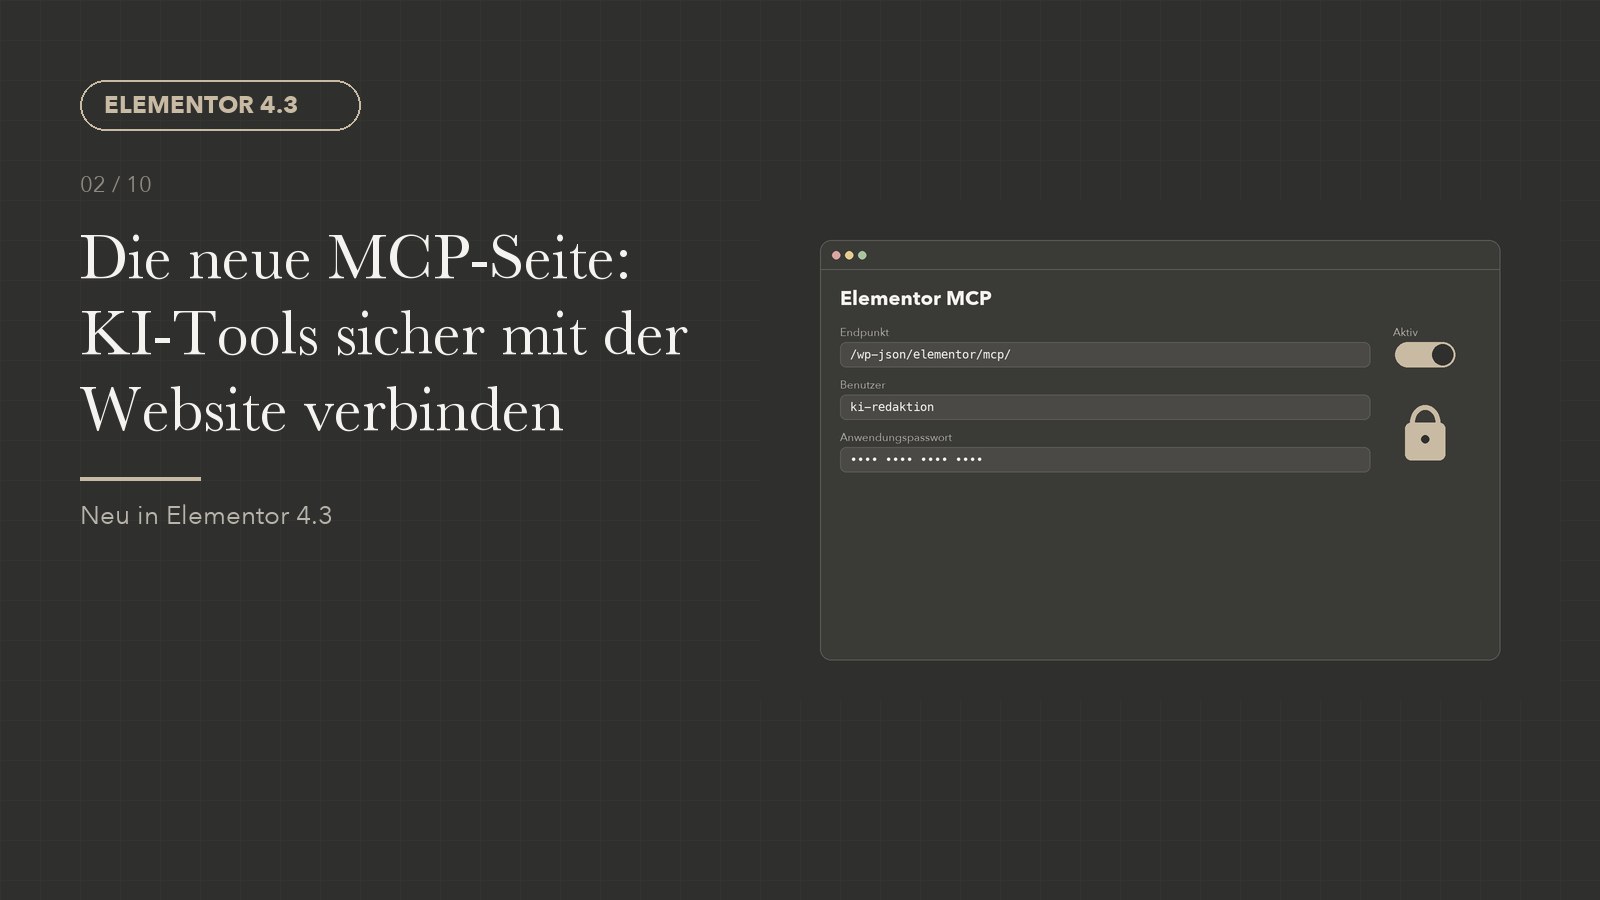
Damit ein KI-Tool mit Elementor arbeiten kann, braucht es eine Verbindung zur Website. Elementor 4.3 liefert dafür eine eigene MCP-Seite im Backend. Sie bündelt alles, was für die Anbindung externer KI-Werkzeuge nötig ist.
Ein fester Ort für die Anbindung
Bisher musste man für solche Integrationen Plugins, Code-Schnipsel oder Anleitungen aus Foren zusammensuchen. Mit 4.3 gibt es einen eigenen Bereich für das Elementor MCP. Dort wird die Verbindung eingerichtet, und dort sieht man auch, welche Adresse das KI-Tool ansprechen muss.
Der Endpunkt liegt in der WordPress-REST-API der Website. Das KI-Tool meldet sich dort mit Zugangsdaten an und bekommt anschließend die Funktionen des Editors angeboten.
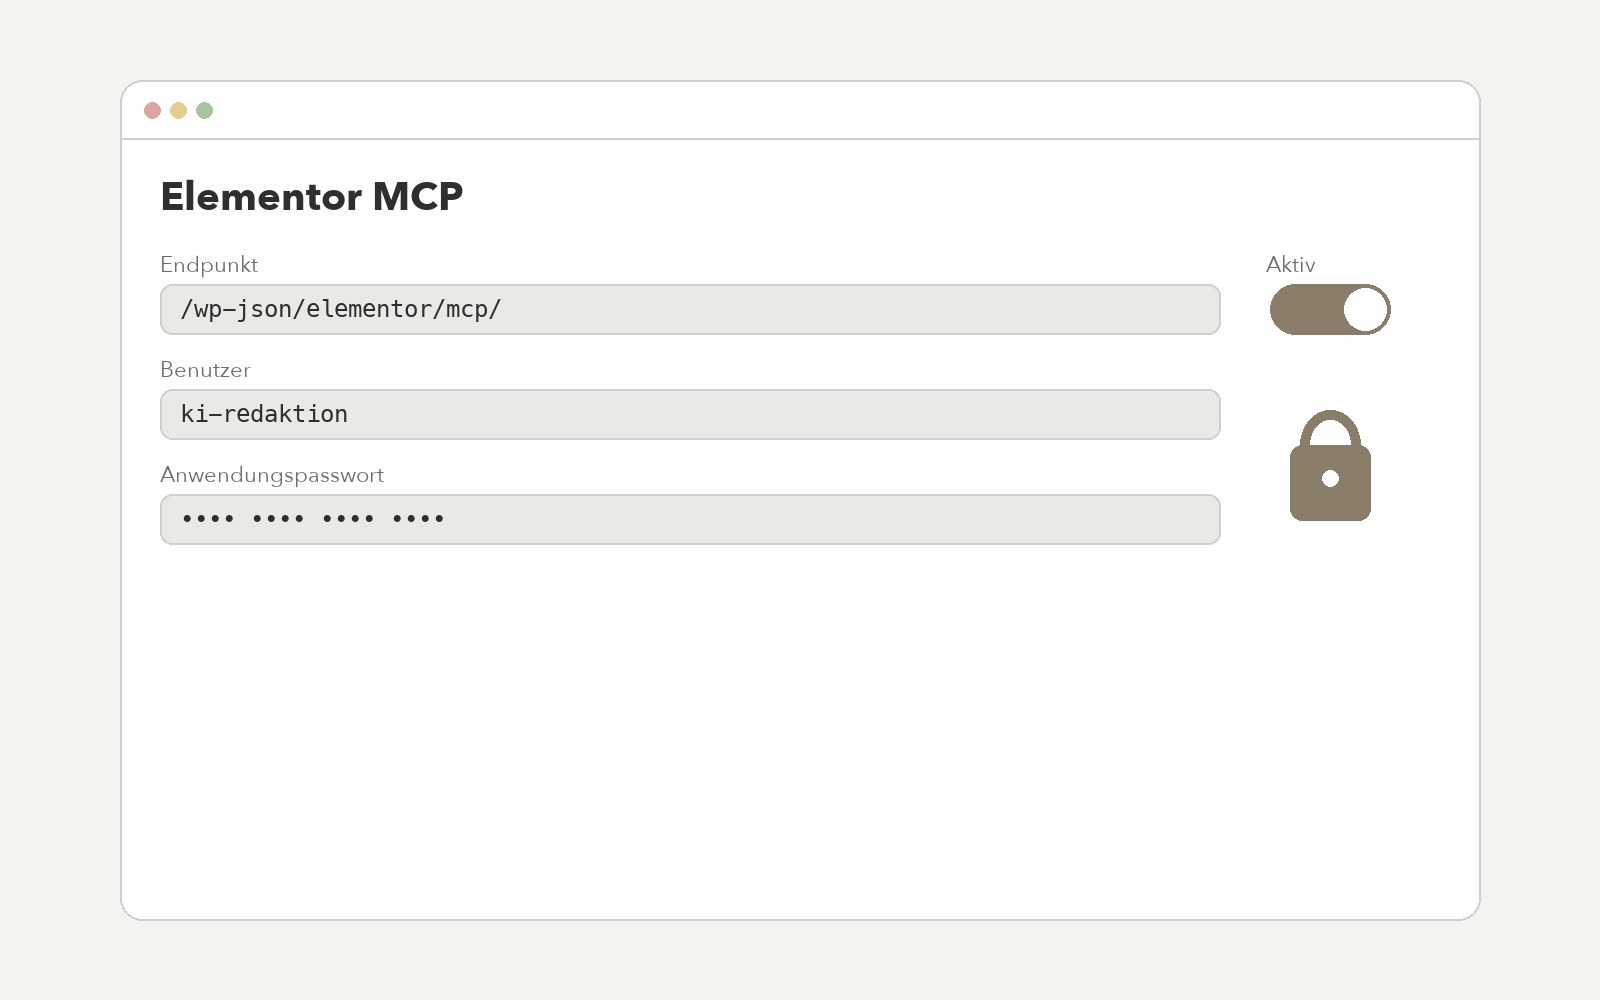
Pro KI-Tool ein eigenes Anwendungspasswort – einzeln widerrufbar.
Anmeldung mit Anwendungspasswort
Für die Anmeldung eignet sich ein Anwendungspasswort aus dem WordPress-Benutzerprofil. Es ist vom normalen Login-Passwort getrennt, lässt sich einzeln widerrufen und taucht nie im Anmeldeformular auf.
- eigenes Anwendungspasswort pro KI-Tool anlegen
- einen Benutzer mit passenden Rechten wählen – nicht zwingend den Hauptadministrator
- nicht mehr benötigte Passwörter sofort widerrufen
Was die KI darf – und was nicht
Das MCP arbeitet mit den Rechten des angemeldeten Benutzers. Wer keine Seiten veröffentlichen darf, kann das auch über die KI nicht. Damit greift das bestehende Rollen- und Rechtesystem von WordPress – eine zusätzliche Hürde muss man nicht erfinden.
Passend dazu verbessert Version 4.3.2 die Kompatibilität mit Websites, die per HTTP-Basic-Authentifizierung geschützt sind. Das betrifft vor allem Test- und Staging-Umgebungen.
Sicherheits-Tipp
Zugangsdaten für das KI-Tool gehören in dessen Konfiguration, nie in ein Git-Repository oder eine geteilte Datei. Wer ein Tool nicht mehr nutzt, widerruft das Anwendungspasswort im Benutzerprofil.
